El FBI dijo que ha desbaratado un plan de robo de criptomonedas difícil de detectar y altamente personalizado por parte de un grupo de hackers norcoreano que ha logrado robar miles de millones en todo el mundo en los últimos años.
Los piratas informáticos han atacado agresivamente a personas de las industrias de las criptomonedas y Web3, así como a los trabajadores del desarrollo y mantenimiento de software de código abierto, dijo el FBI en una declaración escrita. Web3, en general, describe aplicaciones de Internet que interactúan con una cadena de bloques, un libro de contabilidad digital que almacena datos.
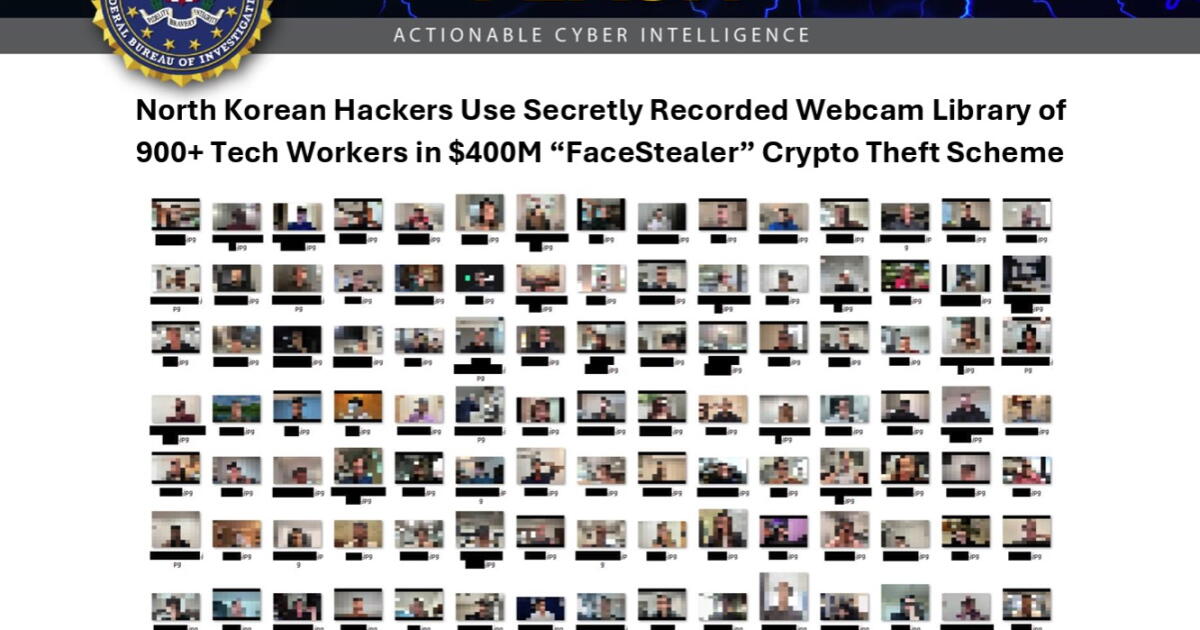
El jueves, el FBI y el Departamento de Justicia anunciado la interrupción de una infraestructura basada en la nube utilizada por los piratas informáticos norcoreanos, lo que resultó en la incautación de más de 900 videos de cámaras web de víctimas que trabajan en las industrias de criptomonedas y Web3 en todo el mundo. Antes de que se interrumpiera la operación, el plan resultó en el robo de más de 400 millones de dólares durante un período de 18 meses. Los funcionarios del FBI dicen que los fondos se utilizan para financiar su “régimen delincuente y su programa de armas ilícitas mediante el robo de criptomonedas” y que los videos se emplean para hacerse pasar por más víctimas y apuntar a ellas.
“El gobierno de Corea del Norte financia su régimen delincuente y su programa de armas ilícitas mediante el robo de criptomonedas”, dijo el fiscal adjunto principal. General de Seguridad Nacional M. Scott Proctor.
“El FBI atribuye esta actividad al grupo de hackers norcoreano comúnmente conocido en el sector privado como Sapphire Sleet, UNC1069, Stardust Chollima, APT38 y BlueNoroff”, dijo el FBI en una declaración escrita.
“Desafortunadamente, las criptomonedas se han convertido en un terreno fértil para que Corea del Norte defraude a las víctimas y financie sus actividades malignas”, dijo Bill Essayli, el principal fiscal federal de Los Ángeles, en una declaración escrita. “La incautación de hoy muestra que Estados Unidos continuará la lucha contra los estados delincuentes que se benefician financieramente del cibercrimen”.
La agencia federal dijo que los piratas informáticos utilizaron varias tácticas para comprometer a las víctimas, incluido un sofisticado esquema de ingeniería social denominado “FaceStealer”.
El esquema implica secuestrar cuentas de LinkedIn, Telegram, Slack y Discord de personas conocidas por la víctima, luego hacerse pasar por esas personas para hacer contacto y atraer a las víctimas a videollamadas usando Zoom, Microsoft Teams y Google Meets.
Mientras la víctima espera a que comience la llamada, los piratas informáticos la graban en secreto para hacerse pasar por ella más tarde. Una vez que comienza la llamada, el imitador intenta persuadir a la víctima para que descargue malware, a menudo con el pretexto de resolver un problema técnico.
“Su objetivo es comprometer la cadena de suministro de software. Al infiltrarse en cuentas de desarrolladores y mantenedores confiables, los actores de amenazas pueden potencialmente distribuir código malicioso a través de software ampliamente utilizado, impactando a millones de usuarios intermedios”, dijo el FBI en su declaración escrita.
El director de operaciones de la rama cibernética del FBI, Brett Leatherman, dijo en un comunicado que “el régimen norcoreano depende de los ingresos del robo de criptomonedas a gran escala para financiar su programa de armas ilícitas, robando miles de millones de dólares en los últimos años”.
Aparte del esquema FaceStealer, miembros del ejército norcoreano, denominados por el FBI como “TraderTraitor”, robaron más de $6 mil millones en criptomonedas del mayor intercambio de criptomonedas del mundo, Binance, el 29 de octubre, según las autoridades federales. binance dijo que ha reemplazado los bienes robados a sus clientes, pero no recuperó el botín robado.
Las autoridades federales dijeron que han trabajado estrechamente con empresas privadas para recuperar los fondos robados, congelando más de 2,7 millones de dólares y obteniendo la aprobación judicial para confiscar o restringir el acceso a 1.200 millones de dólares de esa cantidad.
Los funcionarios del FBI dijeron que se están realizando esfuerzos para rastrear, congelar, incautar y decomisar los activos virtuales robados. Además, la agencia publicó un alerta de destello en su sitio web para informar al público sobre la campaña FaceStealer.